本篇重點
- Owner 決定檔案擁有者的 Permission
- Group 提供一個或多個 User 共用的 Permission
rwx分別代表 Read、Write、Execute755、644是rwx的八進位表示法chmod負責 Permission,chown負責 Owner/Group,chgrp專門修改 Groupwhoami、id、ls -l是定位權限問題時最基本的資訊來源
身份架構
Linux 中每個 User 具有 UID(User ID);Group 則是由一個或多個 User 組成的群組,具有 GID(Group ID)。
檔案本身則會記錄兩個重要的身分資訊:
- Owner:擁有該檔案的 User。
- Group:該檔案所屬的 Group。
範例
1 | ls -l |
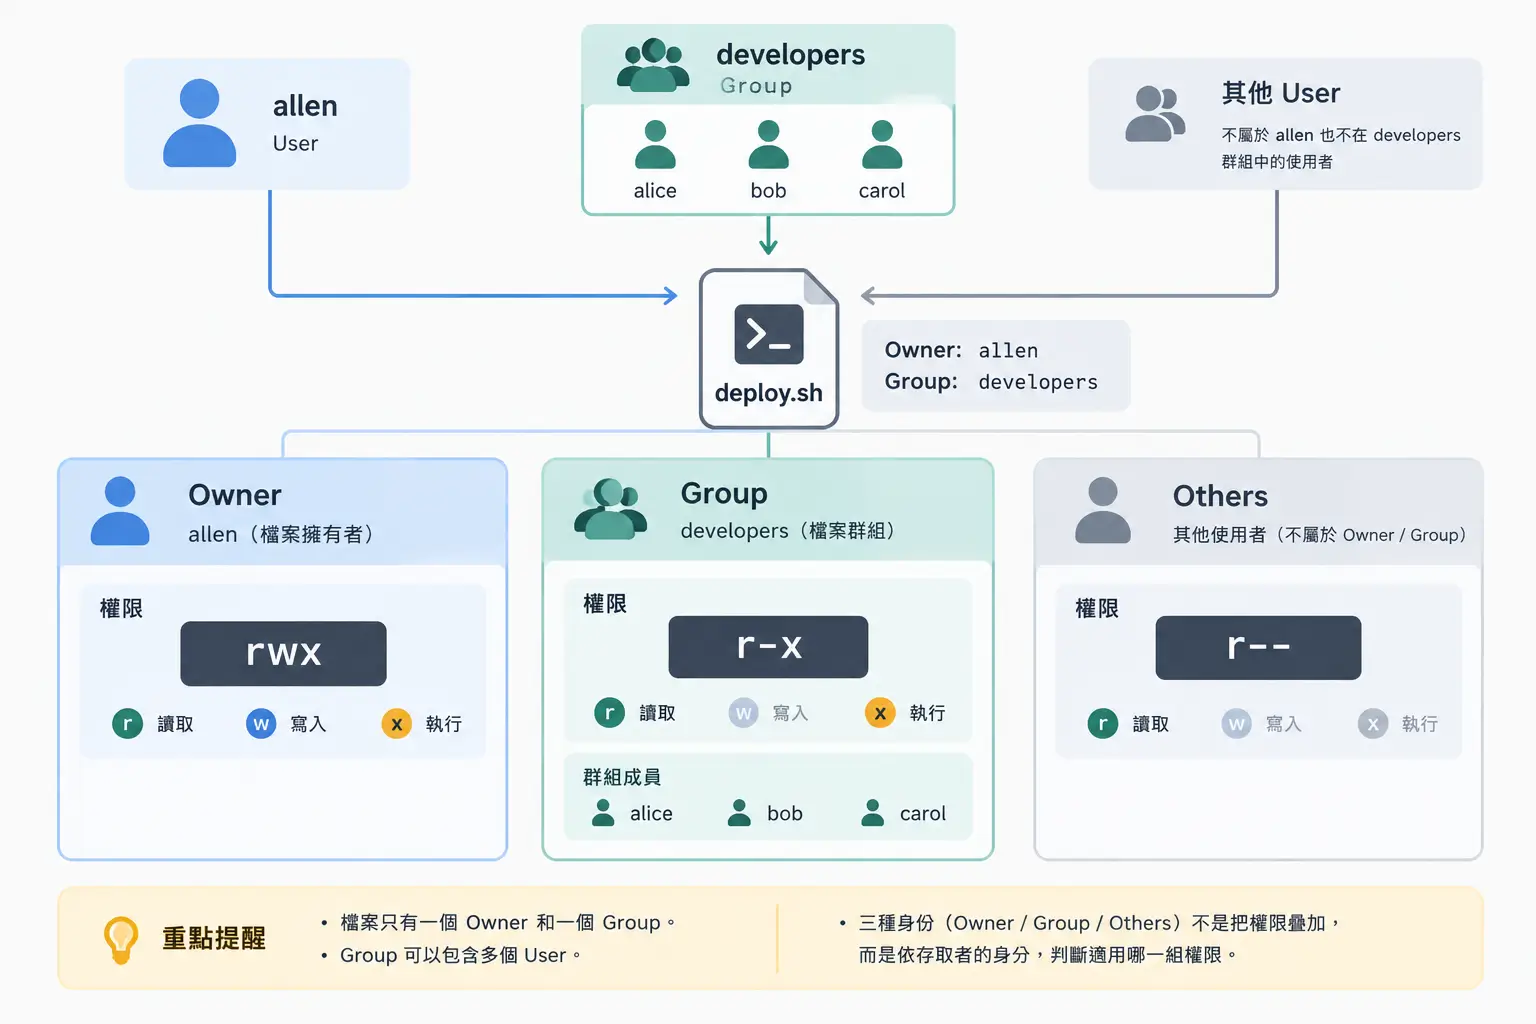
檔案權限
基礎權限由讀取(Read)、寫入(Write)、執行(Execute)三種屬性組成,簡稱為 rwx。透過八進位數字表示法,每種身份的權限可轉換為數值
| 權限代號 | 數值 | 一般檔案 | 目錄 |
|---|---|---|---|
r | 4 | 讀取檔案內容 | 列出目錄內容 |
w | 2 | 修改檔案內容 | 建立、刪除、重新命名目錄內項目 |
x | 1 | 執行檔案 | 搜尋目錄,存取其中項目 |
將三種權限(Read、Write、Execute)各自的數值相加,即可組成常見的三位數權限代碼
範例
755 代表 Owner 具備 4+2+1=7(rwx),Group 與 Others 具備 4+1=5(r-x)。
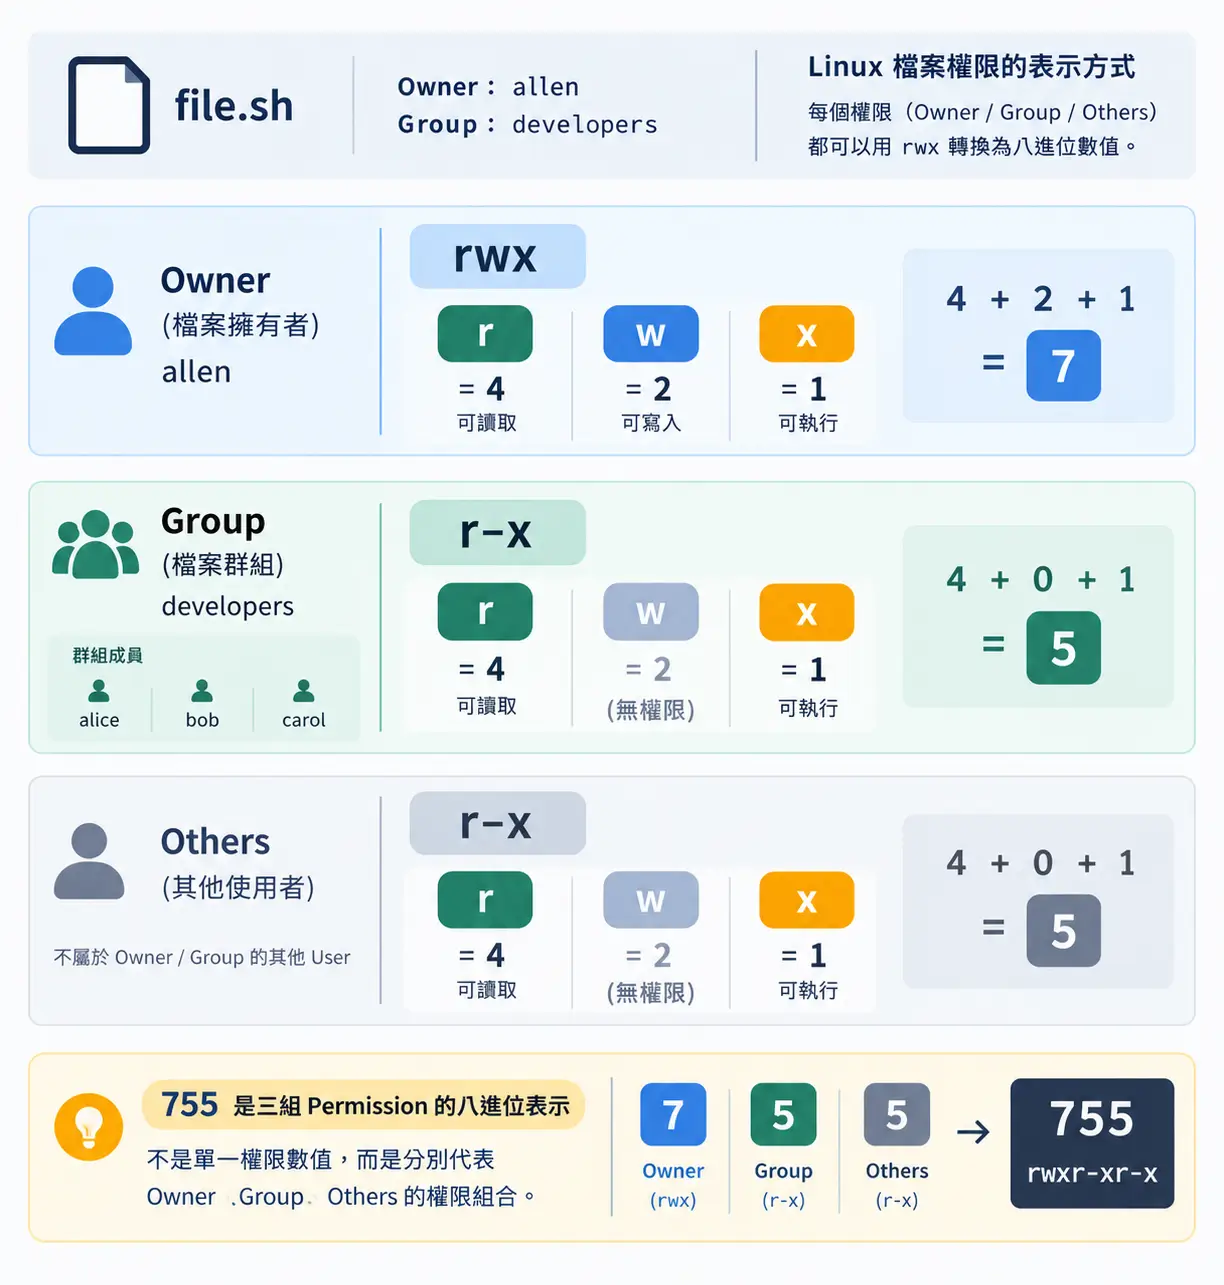
常用指令
ls -l
查看檔案的 Permission、Owner、Group 等資訊。
1 | ls -l |
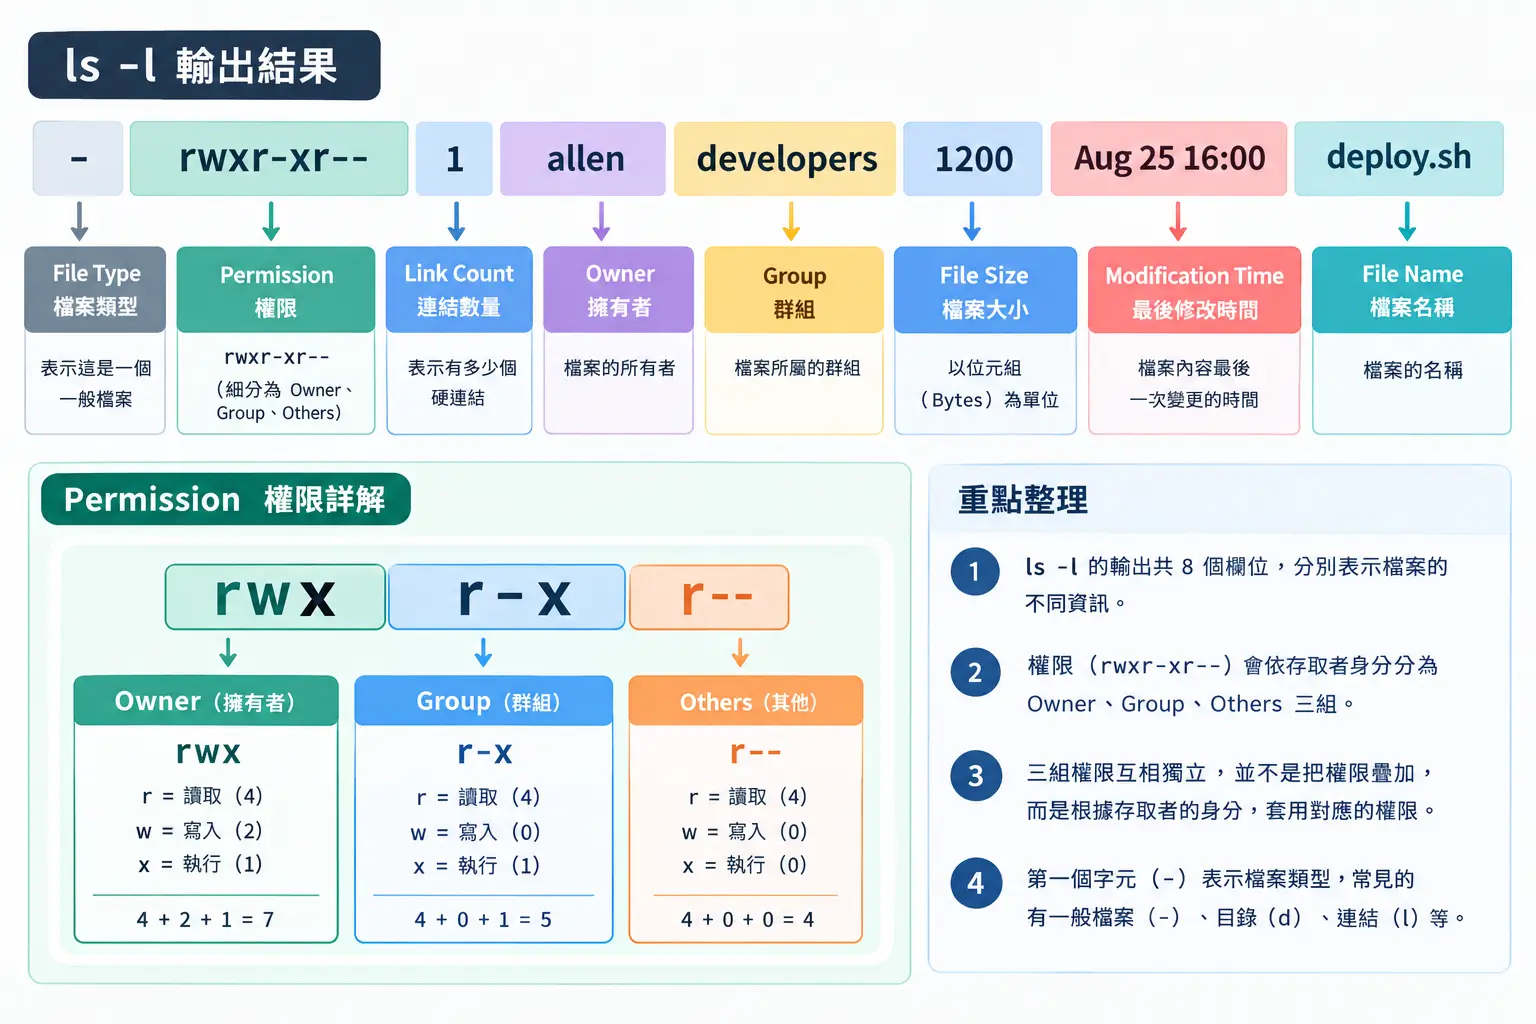
File Type
| 符號 | 類型 | 說明 | 範例 |
|---|---|---|---|
- | Regular file | 資料檔案 | deploy.sh、config.yaml、image.jpg |
d | Directory | 資料夾 | /home/user、/etc |
l | Symbolic link | 指向另一個檔案的捷徑 | /usr/bin/python → 某個 Python 執行檔 |
chmod
修改檔案或目錄的 Permission,可以使用 Numeric Mode 或是 Symbolic Mode。
chmod MODE FILE
chmod -R 可以遞迴處理目錄及其內容,但對整個目錄使用時應特別確認目標範圍。
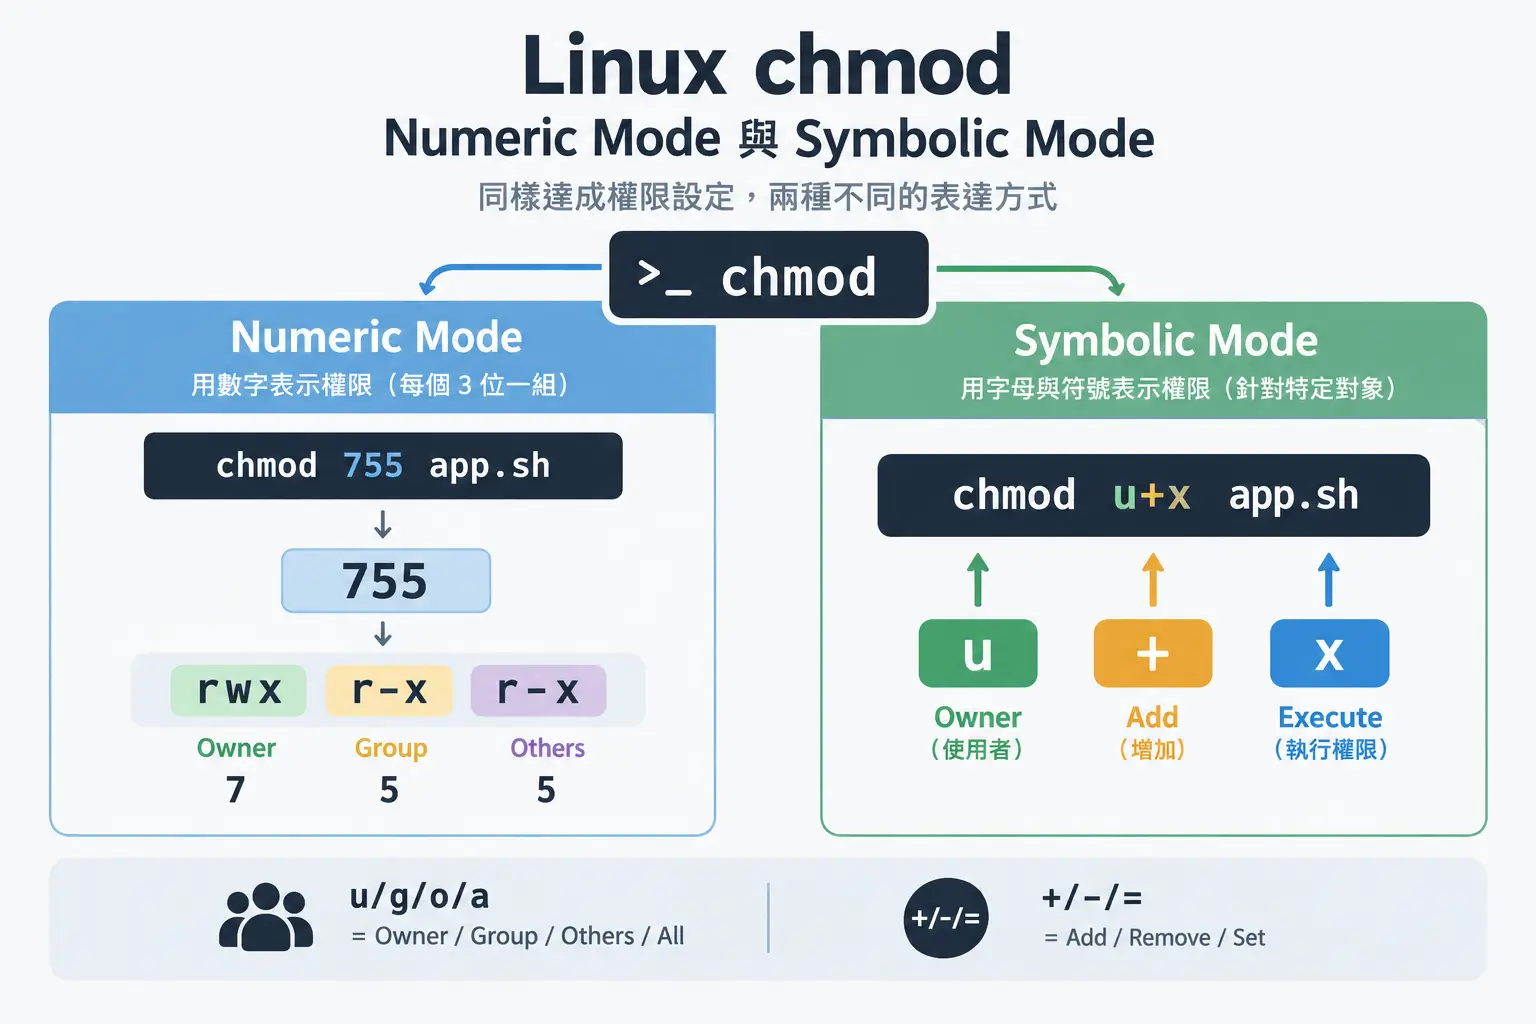
Numeric Mode
1 | chmod 755 app.sh |
Symbolic Mode
使用 u、g、o、a 指定要修改的對象,搭配 +、-、= 來增加、移除或設定權限。
| 符號 | 說明 |
|---|---|
u | Owner(檔案擁有者) |
g | Group(群組) |
o | Others(其他使用者) |
a | All(u + g + o) |
+ | 增加權限 |
- | 移除權限 |
= | 設定為指定權限(會取代原有權限) |
1 | chmod u+x app.sh # Owner 增加 execute |
chown
修改檔案的 Owner,也可以同時修改 Group
1 | chown OWNER FILE |
chown -R 可以遞迴處理目錄及其內容,但對整個目錄使用時應特別確認目標範圍。
範例
1 | chown app app.conf |
同時修改 Owner 與 Group:
1 | chown app:developers app.conf |
chgrp
只修改檔案的 Group,不修改 Owner
chgrp GROUP FILE
範例
1 | sudo chgrp developers deploy.sh |
whoami
查看目前 Shell 是以哪個 User 進行操作
1 | whoami |
id
查看目前 User 的 UID、主要 Group、GID,以及其他 Group
1 | id |
常見權限配置對照表
不同類型的檔案與目錄需對應嚴格程度不一的權限策略,以平衡系統功能與資訊安全:
| 應用情境 | 建議權限 | 安全考量與目的 |
|---|---|---|
| 一般程式碼檔案 | 644 | 確保 Owner 可讀寫,Group 與 Others 僅可讀取,防止原始碼遭竄改。 |
| 執行腳本 (Script) | 755 | 允許系統或特定使用者執行,同時限制僅 Owner 能進行修改。 |
| Web 專案根目錄 | 755 | 確保伺服器進程可存取與遍歷目錄,外部使用者無法隨意寫入檔案。 |
| 機敏設定檔 (.env) | 600 | 僅限 Owner 讀寫,避免其他一般 User 直接檢視其中的資料庫密碼或 API 金鑰等。 |
結論
- Owner 決定檔案擁有者的 Permission。
- Group 提供一個或多個 User 共用的 Permission。
- Others 適用於不符合 Owner 與 Group 條件的其他 User。
rwx分別代表 Read、Write、Execute,但目錄中的x代表 Search 權限。755、644是rwx的八進位表示法。chmod負責 Permission,chown負責 Owner/Group,chgrp專門修改 Group。whoami、id、ls -l是定位權限問題時最基本的資訊來源。
Linux 檔案權限管理的核心在於明確劃分 Owner、Group 與 Others 的 rwx 邊界,各個檔案應該實施最小權限原則(Least Privilege),這樣才能有效的確保應用程式穩定運行並降低遭受未授權存取的資安風險。